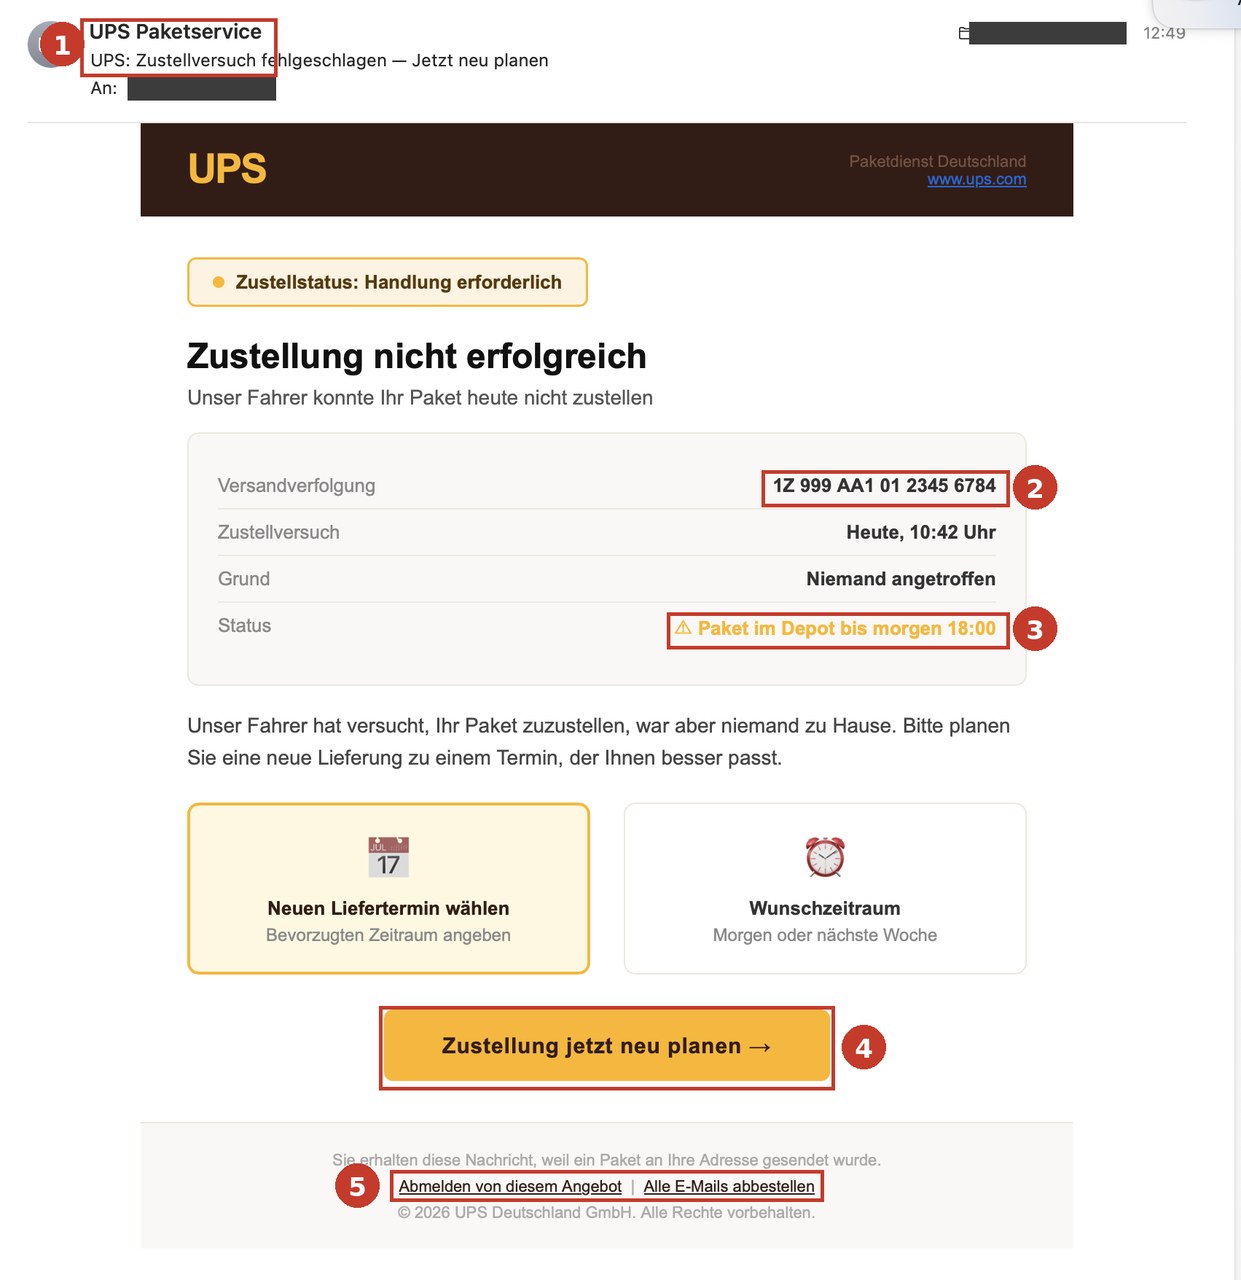
Am Dienstagmittag lag sie in meinem Postfach: „Zustellversuch fehlgeschlagen — jetzt neu planen“. Absender UPS, gelbes Logo, Sendungsnummer, eine Frist bis morgen 18 Uhr. Ich erwarte tatsächlich ein Paket. Genau darauf setzen die Leute, die so etwas verschicken.
Die Mail ist gefälscht. Ich zeige Dir an diesem einen Beispiel, woran man das erkennt — und danach fünf weitere Maschen, die gerade in Deutschland unterwegs sind.
Fünf Stellen, an denen die Fälschung auffliegt
1 · Der Absender sagt nichts. Da steht „UPS Paketservice“. Diesen Namen kann jeder eintragen, er ist so verbindlich wie der Name auf einem Briefumschlag. Was zählt, ist die Adresse dahinter — und die steht nicht da, solange man nicht danach sucht.
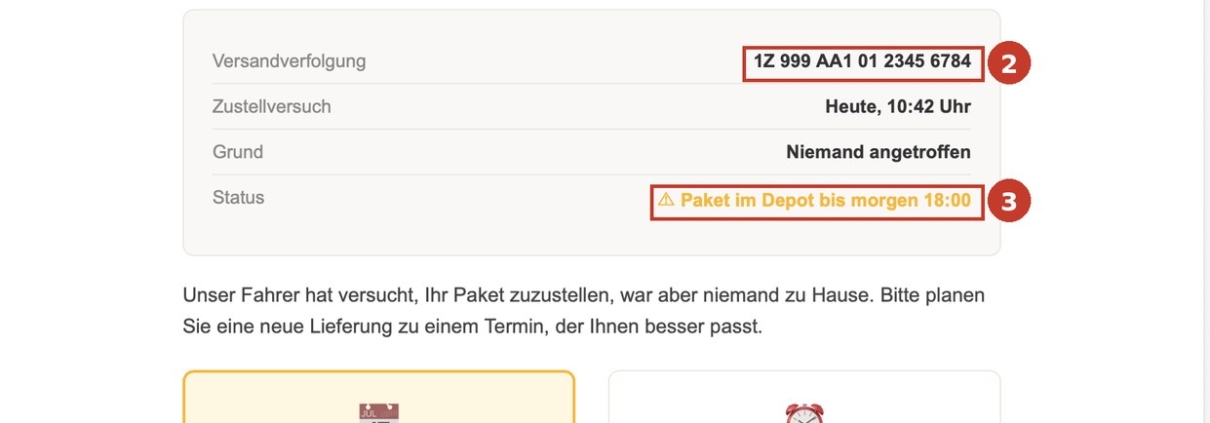
2 · Die Sendungsnummer ist ein Beispiel aus dem Lehrbuch. 1Z 999 AA1 01 2345 6784 — diese Nummer steht so in der Anleitung von UPS als Muster für Entwickler. Kein echtes Paket trägt sie. Die Fälscher haben sie einfach abgeschrieben.
3 · Die Frist. „Paket im Depot bis morgen 18:00“. Betrug lebt von Eile. Wer in Ruhe nachdenkt, klickt nicht — also wird eine Uhr aufgestellt.
4 · Alles führt auf einen Knopf. Ein einziger großer Knopf, und dahinter die Seite, auf der man Adresse, Geburtsdatum und am Ende Kartendaten eingeben soll — angeblich für eine Zustellgebühr von ein oder zwei Euro.
5 · Der Fuß verrät die Vorlage. Ganz unten steht „Abmelden von diesem Angebot“ und „Alle E-Mails abbestellen“. Eine Zustellbenachrichtigung ist kein Angebot und kein Newsletter. Die Fälscher haben eine Werbevorlage benutzt und vergessen, den Fuß zu ändern.
Und noch etwas: Im Fuß firmiert der Absender als „UPS Deutschland GmbH“. So heißt das Unternehmen nicht. In Deutschland firmiert UPS als „United Parcel Service Deutschland S.à r.l. & Co. OHG“. Solche Kleinigkeiten stimmen bei Fälschungen fast nie.
Diese Maschen laufen gerade
Die Verbraucherzentrale sammelt eingehende Betrugsmails und veröffentlicht sie täglich. Das waren allein die letzten Septembertage 2026:
| Angeblich von | Die Masche | Datum |
|---|---|---|
| Sparkasse | „Sicherheitsaktualisierung des pushTAN-Verfahrens“, Frist noch am selben Tag | 22.09. |
| N26 | „DSP2-Update“, das Konto sei eingeschränkt, Identität bis morgen bestätigen | 23.09. |
| Elster | „Unstimmigkeiten im Steuerkonto“, Knopf „Angaben korrigieren“ | 24.09. |
| AOK | Eine Rückerstattung von 478,90 Euro wartet — Anspruch erlischt am 7. Oktober | 25.09. |
| Volksbank | Persönliche Angaben prüfen, sonst wird der Zugang eingestellt | 28.09. |
| easybank | „Bitte bestätigen Sie Ihre persönlichen Daten bis zum 4. Oktober“ | 29.09. |
Sechs Mails, sechs verschiedene Firmen — und immer dasselbe Muster: eine Behauptung, eine Frist, ein Knopf. Wer das Muster kennt, braucht die Einzelheiten nicht mehr zu prüfen.
Warum die Mails plötzlich fehlerfrei sind
Früher erkannte man Betrug am Deutsch. „Sehr geehrte Kunde, Ihr Konto wurde gesperrt aus Sicherheitsgründen“ — so etwas las man und wusste Bescheid. Dieser Hinweis fällt weg. Mit Künstlicher Intelligenz schreibt heute jeder fehlerfreies Deutsch, auch jemand, der die Sprache gar nicht spricht.
Das ändert nichts an der Sache, aber es ändert, worauf man achten muss: nicht mehr auf die Rechtschreibung, sondern auf das Muster. Unerwartet, dringend, mit einem Knopf, der irgendwohin führt — das ist das Erkennungszeichen, und das kann keine KI wegschreiben.
Nicht jede unerwartete Mail ist Betrug
Am selben Morgen lag noch eine Mail im Postfach, mit der ich nicht gerechnet hatte: Werbung eines Möbelhändlers. Auch die habe ich geprüft — und die ist echt. Woran man das sieht:
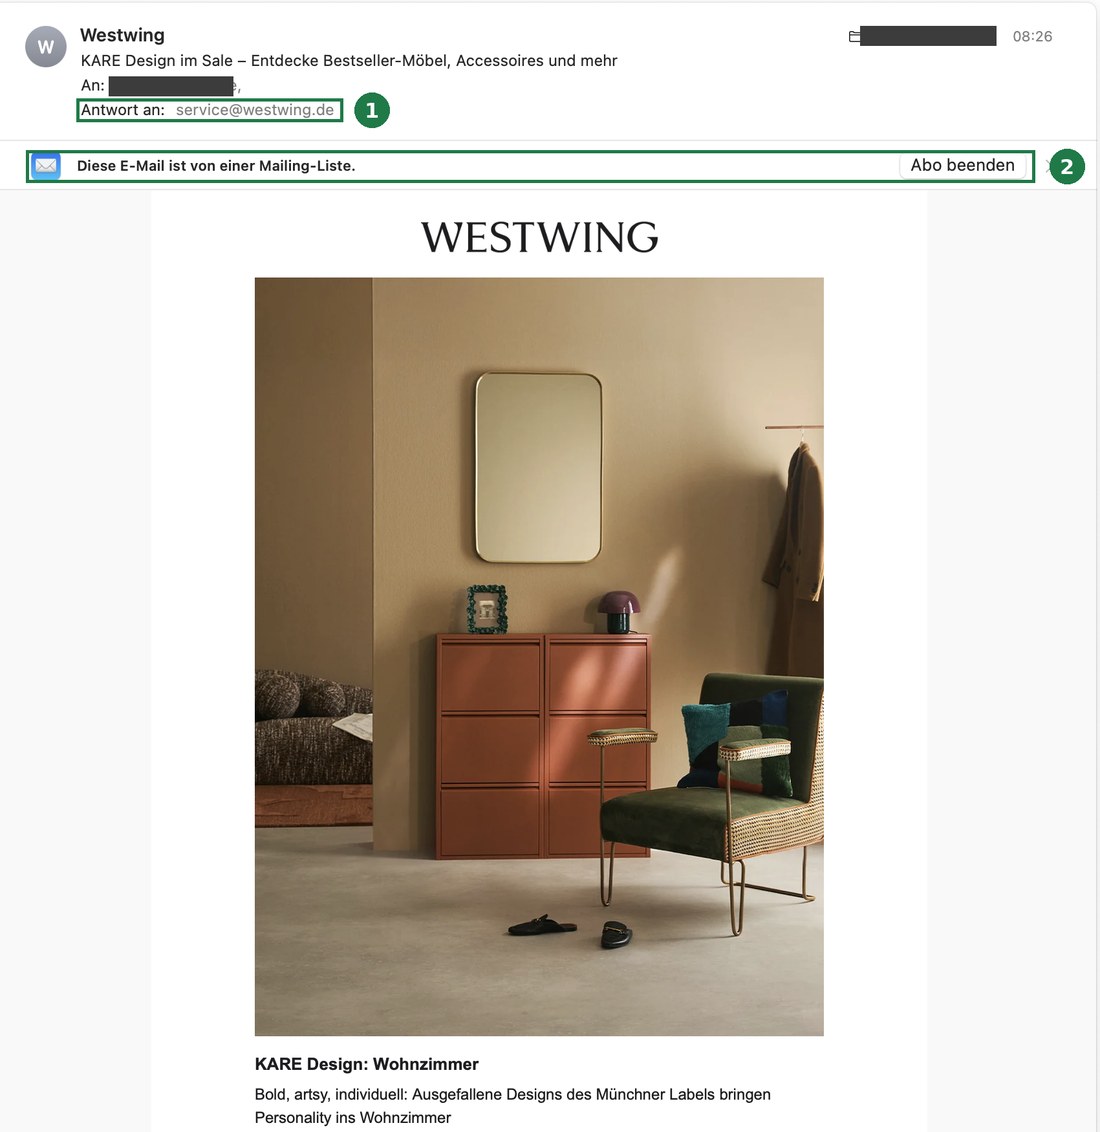
1 · Die Antwortadresse gehört zur echten Firma: service@westwing.de. Den Namen oben im Absenderfeld kann jeder frei eintragen — an die echte Adresse eines Unternehmens kommt ein Fälscher nicht heran. Deshalb lohnt der Blick auf die Zeile „Antwort an“.
2 · Das Mailprogramm selbst sagt „von einer Mailing-Liste“ und bietet einen Abmeldeknopf an. Das kann es nur, wenn im unsichtbaren Teil der Mail ein ordentlicher Abmeldeweg hinterlegt ist. Dieser Teil fehlt bei Fälschungen fast immer.
3 · Ganz unten in der Mail steht eine vollständige Postanschrift mit Firma, Straße und Ort — bei echten Newslettern ist das Pflicht. Wer betrügt, gibt seine Adresse nicht an.
Dazu kommt: keine Frist, keine Drohung, keine Frage nach Daten. Nur Werbung. Die darf man lästig finden — gefährlich ist sie nicht. Und hier darf man auf „Abo beenden“ klicken: Bei einem echten Newsletter ist das der richtige Weg. Bei einer Betrugsmail niemals.
Die eine Regel, die alle anderen ersetzt
Geh nie über den Knopf in der Mail. Geh immer selbst hin.
Paket? Dann tippe die Sendungsverfolgung des Dienstes selbst in den Browser oder öffne deren App. Bank? Dann öffne Deine Banking-App. Krankenkasse? Dann ruf die Nummer an, die auf Deiner Karte steht. Wenn die Nachricht echt war, findest Du sie dort wieder. Wenn nicht, hast Du nichts verloren.
Diese Regel braucht kein Fachwissen, funktioniert bei jeder Masche und wird auch dann noch gelten, wenn die Fälschungen noch besser werden.
Was tun, wenn ich doch geklickt habe?
Das ist die Frage, die mir am häufigsten gestellt wird — und meistens ist die Antwort beruhigend. Es kommt darauf an, wie weit Du gegangen bist.
Nur den Knopf angetippt, die Seite kurz gesehen, nichts eingegeben: Das ist in aller Regel folgenlos. Schließe die Seite. Falls Dein Rechner ein Virenschutzprogramm hat, lass es einmal durchlaufen. Und rechne damit, dass Du künftig mehr solcher Mails bekommst — der Klick verrät den Absendern, dass Deine Adresse gelesen wird.
Daten eingegeben — Name, Adresse, Kartennummer, Passwort: Jetzt zählt Schnelligkeit. Ruf Deine Bank an, sperre Karte oder Konto, ändere das Passwort bei dem Dienst, dessen Namen die Mail benutzt hat — und überall dort, wo Du dasselbe Passwort verwendet hast. Karten sperren kannst Du rund um die Uhr unter der Nummer 116 116.
Eine Datei aus der Mail geöffnet: Benutze den Rechner erst einmal nicht weiter, vor allem nicht für Bankgeschäfte, und lass ihn von jemandem prüfen, der sich auskennt.
Wo man solche Mails meldet
Die Verbraucherzentrale sammelt Betrugsmails und warnt öffentlich davor. Du kannst verdächtige Nachrichten einfach weiterleiten an phishing@verbraucherzentrale.nrw. Eine Antwort bekommst Du nicht, aber Deine Mail hilft, andere zu warnen — und auf genau dieser Liste stehen die sechs Beispiele weiter oben.
Danach: die Mail löschen. Und auf keinen Fall auf „Abmelden“ klicken — das bestätigt nur, dass hier jemand mitliest.
Häufige Fragen
Kann mein Rechner allein vom Öffnen der Mail Schaden nehmen?
Praktisch nein. Gefährlich wird es beim Klicken, beim Eingeben von Daten und beim Öffnen von Anhängen — nicht beim Lesen.
Woher kennen die meine E-Mail-Adresse?
Aus Datenlecks. Adressen werden massenhaft gehandelt. Dass Du angeschrieben wirst, heißt nicht, dass jemand Dich kennt — dieselbe Mail geht an Hunderttausende.
Warum trifft es so oft Paketdienste?
Weil fast jeder gerade auf irgendein Paket wartet. In der Vorweihnachtszeit steigen diese Mails sprunghaft an.
Ich habe geantwortet, aber nichts verraten. Schlimm?
Nein, aber jetzt wissen die Absender, dass die Adresse gelesen wird. Rechne mit mehr Post dieser Art und antworte künftig nicht.
Sollte ich zur Polizei gehen?
Wenn Geld abgebucht wurde oder Kontodaten abgeflossen sind: ja, Anzeige erstatten — das ist für die Bank oft wichtig. Bei einer bloßen Betrugsmail genügt die Meldung an die Verbraucherzentrale.
Was ich Dir mitgeben möchte
Ich habe diese Mail angeklickt. Nicht, weil ich unvorsichtig wäre, sondern weil ich tatsächlich ein Paket erwartet habe und weil die Mail gut gemacht war. Das kann jedem passieren, und es ist kein Grund, sich zu schämen.
Was zählt, ist der nächste Schritt: nichts eingeben, Seite schließen, selbst nachsehen. Wer das tut, dem kann kaum etwas passieren — auch dann nicht, wenn die Fälschungen noch besser werden.
Weiter zum Thema Sicherheit
Die Beispiele stammen aus meinem eigenen Postfach, Empfängeradresse unkenntlich gemacht. Die Liste der aktuellen Maschen stammt vom Phishing-Radar der Verbraucherzentrale, abgerufen am 30. September 2026. Inhalt auf Richtigkeit überprüft am 30. September 2026.